A atualização de segurança do WordPress 7.1.4 foi lançada a 28 de outubro de 2026. O WordPress recomenda uma atualização rápida porque esta versão corrige problemas de segurança no software que executa o site. Se a sua empresa utiliza WordPress, peça a quem faz a manutenção para confirmar a versão instalada, organizar a atualização adequada e verificar se, depois, os clientes continuam a poder enviar pedidos de informação ou comprar.
Esta é uma tarefa de manutenção de um site existente. O anúncio não indica se a sua própria instalação foi atualizada nem se foi atacada. Essas perguntas exigem provas provenientes dessa instalação.
O que muda com a atualização de segurança do WordPress
Esta versão corrige problemas no próprio WordPress. A documentação detalhada enumera problemas relacionados com scripts armazenados, permissões de conteúdos e o processo de atualização, com diferentes pré-requisitos para diferentes constatações. Um script armazenado é código indesejado guardado em conteúdos e executado posteriormente num navegador; as condições relativas às permissões são importantes ao explicar quem o poderia introduzir.
A análise técnica da Patchstack afirma que a maioria dos problemas enumerados exige uma conta WordPress autorizada a criar ou editar conteúdos. Também descreve uma vulnerabilidade que pode permitir que um atacante execute código durante uma atualização, em condições específicas. Daríamos ao responsável pela manutenção a nota de lançamento e pediríamos que confirmasse a versão instalada e comunicasse qualquer erro de atualização. As constatações não demonstram que todos os visitantes possam explorar todos os problemas.
O seu próprio site foi realmente atualizado?
Confirme a versão em execução na instalação que serve o domínio da sua empresa. O WordPress documenta atualizações de segurança em segundo plano para sites elegíveis, mas a configuração e as condições do alojamento podem afetá-las. Verifique a versão instalada para determinar se esta instalação recebeu a atualização. A elegibilidade e as definições das atualizações em segundo plano descrevem o processo previsto, mas não provam a sua conclusão.
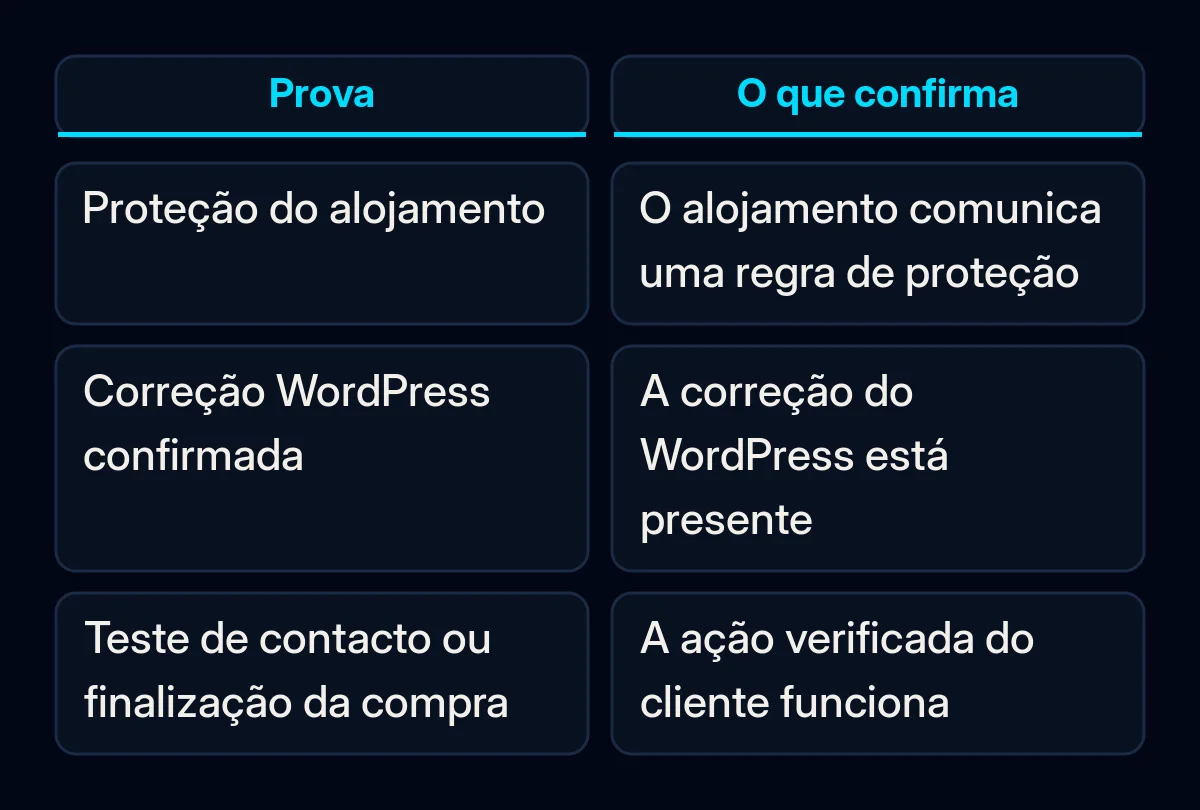
Pergunte ao alojamento ou ao responsável pela manutenção se a confirmação diz respeito a uma atualização instalada no próprio WordPress ou a uma regra de proteção do alojamento. A nota de lançamento da Pantheon é um exemplo útil: afirma que a plataforma adicionou regras de proteção contra alguns abusos externos, continuando a pedir aos clientes que atualizassem os sites. Essa declaração aplica-se à Pantheon e não constitui prova sobre outro alojamento.
O que pedir ao responsável pela manutenção
Peça ao responsável pela manutenção para registar a versão instalada e verificar a principal ação que os clientes realizam no site. Utilizaríamos os passos abaixo para acordar as tarefas de quem faz a manutenção e as verificações posteriores de quem gere o negócio. Estas verificações não implicam que esta atualização seja conhecida por causar falhas em formulários ou pagamentos.
- Identifique o site e o responsável pela manutenção. Envie o domínio da empresa e pergunte quem aplicará a atualização. Se o alojamento tratar da manutenção, utilize o respetivo processo estabelecido de suporte ou implementação. Registe a versão antes da alteração e a versão que se prevê instalar.
- Identifique uma cópia de segurança utilizável. O manual de cópias de segurança do WordPress afirma que um restauro completo normal exige tanto a base de dados como os ficheiros. Pergunte quando foi concluída essa cópia, onde está guardada e quem a pode restaurar. No caso de uma loja em atividade, pergunte como seria feita a recuperação das encomendas recebidas depois da cópia de segurança. As atualizações e as cópias de segurança devem ser tratadas em conjunto na manutenção de sites.
- Aplique a atualização documentada. O WordPress indica como percurso normal Dashboard > Updates > Update Now. Um responsável autorizado deve utilizar o percurso adequado à configuração do alojamento. Se o ecrã apresentar um erro ou pedir credenciais desconhecidas, envie a mensagem exata a essa pessoa, em vez de tentar adivinhar as definições do servidor.
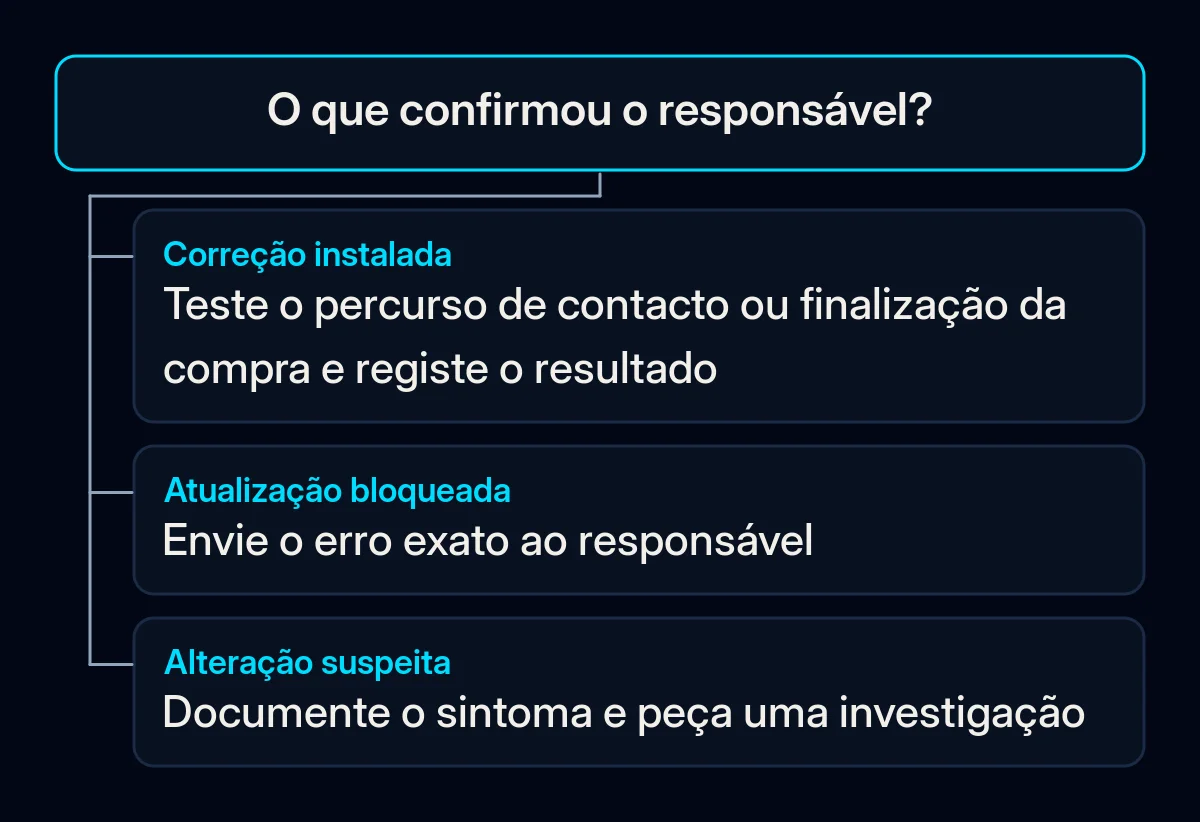
- Confirme a versão instalada e teste o percurso de contacto ou finalização da compra. Peça a versão final do WordPress. Em seguida, envie um pedido de informação de teste aprovado e confirme se chega à caixa de correio ou ao registo de cliente esperado. Uma página que indique que o formulário foi enviado deixa a etapa de entrega por testar; o nosso guia sobre contactos perdidos entre um site e as vendas explica essa transferência. Se o site vender, peça ao operador autorizado para verificar a finalização da compra através do processo seguro de teste estabelecido, sem qualquer cobrança involuntária.
- Mantenha um breve registo da conclusão. Registe o site, a versão final, a hora da atualização, a referência da cópia de segurança, a pessoa responsável, o resultado do teste e qualquer exceção ainda em aberto. Quando um formulário envia dados para um sistema de clientes, inclua o registo de destino na verificação, como parte das integrações de formulários e CRM.
Se o site utilizar uma versão mais antiga do WordPress
Indique a versão ao responsável pela manutenção antes de pedir uma versão de destino. A página detalhada desta versão do WordPress enumera correções para versões anteriores, incluindo a 7.0.8 e a 6.9.11. Também afirma que apenas a versão mais recente tem suporte ativo. Uma correção de segurança disponibilizada para uma versão anterior é uma decisão distinta da mudança para a versão atual com suporte ativo.
Peça ao responsável pela manutenção para confirmar qual é a atualização de segurança aplicável à versão instalada e identificar qualquer trabalho necessário para atualizar o site para a versão atual. Uma correção para uma versão anterior não promete a continuação de suporte completo.
E se uma atualização falhar ou o site parecer comprometido?
Se a atualização falhar, envie o erro exato e a hora ao responsável pela manutenção ou ao alojamento. As alterações suspeitas exigem uma investigação separada: as orientações do WordPress para sites pirateados começam pela documentação do problema e do momento em que ocorreu. A aplicação isolada de uma atualização não permite explicar como surgiu uma conta de administrador desconhecida nem determinar se os dados dos clientes foram afetados.
Manteríamos essas exceções visíveis no registo da conclusão.