Actualizarea de securitate WordPress 7.1.4 a fost lansată pe 28 octombrie 2026. WordPress recomandă actualizarea promptă, deoarece versiunea remediază probleme de securitate din software-ul pe care rulează site-ul. Dacă firma dumneavoastră folosește WordPress, cereți persoanei care îl întreține să confirme versiunea instalată, să organizeze actualizarea potrivită și să verifice apoi dacă clienții pot trimite în continuare solicitări sau pot cumpăra.
Aceasta este o activitate de întreținere pentru un site existent. Anunțul nu vă spune dacă propria instalare a fost actualizată sau dacă a fost atacată. Aceste întrebări necesită dovezi din instalarea respectivă.
Ce schimbă actualizarea de securitate WordPress
Versiunea remediază probleme din WordPress în sine. Documentația sa detaliată enumeră probleme care implică scripturi stocate, permisiuni pentru conținut și procesul de actualizare, cu condiții prealabile diferite pentru constatări diferite. Un script stocat este cod nedorit salvat în conținut și executat ulterior într-un browser; condițiile privind permisiunile contează atunci când se explică cine l-ar putea introduce.
Analiza tehnică Patchstack arată că majoritatea problemelor enumerate necesită un cont WordPress căruia i se permite să creeze sau să editeze conținut. Aceasta descrie și o vulnerabilitate care poate permite unui atacator să execute cod în timpul unei actualizări, în anumite condiții. Am transmite persoanei responsabile de întreținere anunțul versiunii și i-am cere să confirme versiunea instalată și să raporteze orice eroare de actualizare. Constatările nu stabilesc că fiecare vizitator poate exploata fiecare problemă.
Propriul dumneavoastră site a fost într-adevăr actualizat?
Confirmați versiunea care rulează pe instalarea ce deservește domeniul firmei dumneavoastră. WordPress documentează actualizările de securitate în fundal pentru site-urile eligibile, dar configurația și modalitățile de găzduire le pot afecta. Verificați versiunea instalată pentru a stabili dacă această instalare a primit actualizarea. Eligibilitatea și setările pentru actualizările în fundal descriu procesul preconizat, dar nu dovedesc finalizarea.
Întrebați furnizorul de găzduire sau persoana responsabilă de întreținere dacă acea confirmare privește o actualizare instalată în WordPress în sine sau o regulă de protecție a găzduirii. Nota de lansare Pantheon oferă un exemplu util: spune că platforma a adăugat reguli de protecție împotriva anumitor abuzuri externe, solicitându-le totodată clienților să își actualizeze site-urile. Afirmația se aplică Pantheon și nu reprezintă o dovadă cu privire la alt furnizor de găzduire.
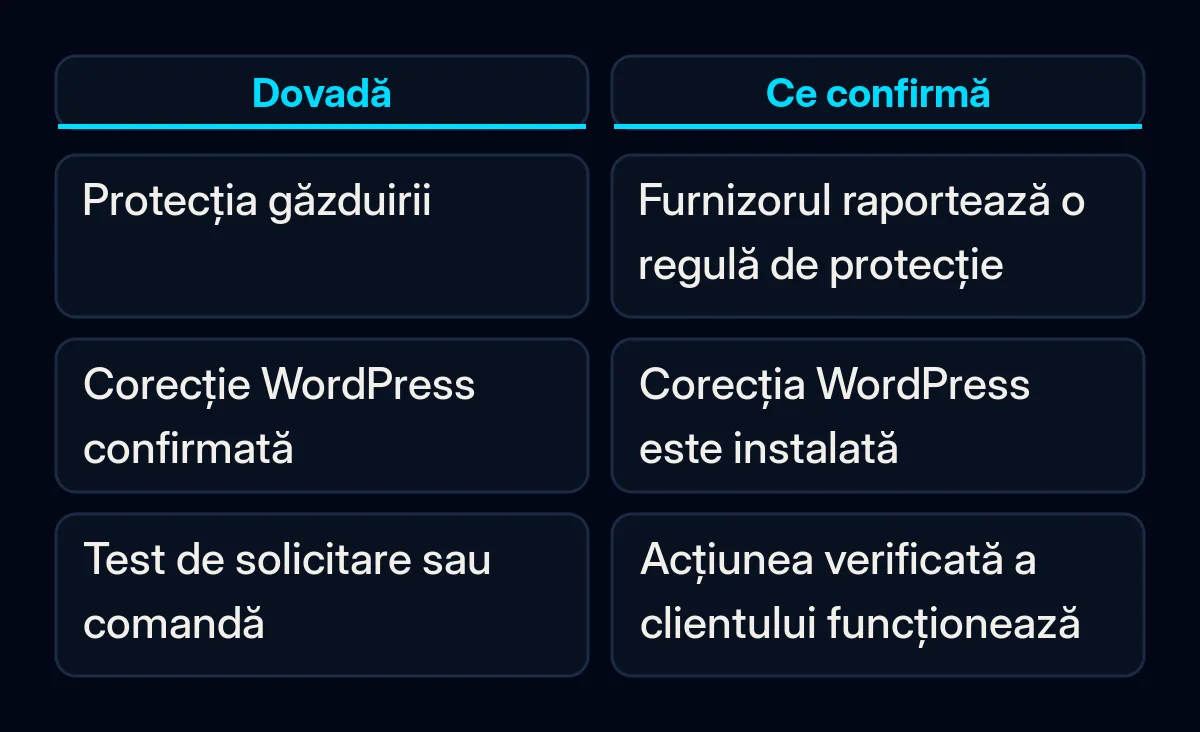
Ce să îi cereți persoanei responsabile de întreținere
Cereți-i persoanei responsabile de întreținere să consemneze versiunea instalată și să verifice acțiunea principală pe care o efectuează clienții pe site. Am folosi pașii de mai jos pentru a conveni ce va face și ce veți verifica ulterior. Aceste verificări nu sugerează că se știe că actualizarea afectează formularele sau plățile.
- Precizați site-ul și persoana responsabilă de întreținere. Trimiteți domeniul firmei și întrebați cine va aplica actualizarea. Dacă un furnizor de găzduire gestionează întreținerea, folosiți procesul său consacrat de asistență sau implementare. Consemnați versiunea dinaintea modificării și versiunea pe care intenționează să o instaleze.
- Identificați o copie de rezervă utilizabilă. Manualul WordPress pentru copii de rezervă spune că o restaurare completă obișnuită necesită atât baza de date, cât și fișierele. Întrebați când s-a finalizat copia, unde este păstrată și cine o poate restaura. Pentru un magazin activ, întrebați cum ar gestiona recuperarea comenzile primite după realizarea copiei de rezervă. Actualizările și copiile de rezervă trebuie gestionate împreună în cadrul întreținerii site-ului.
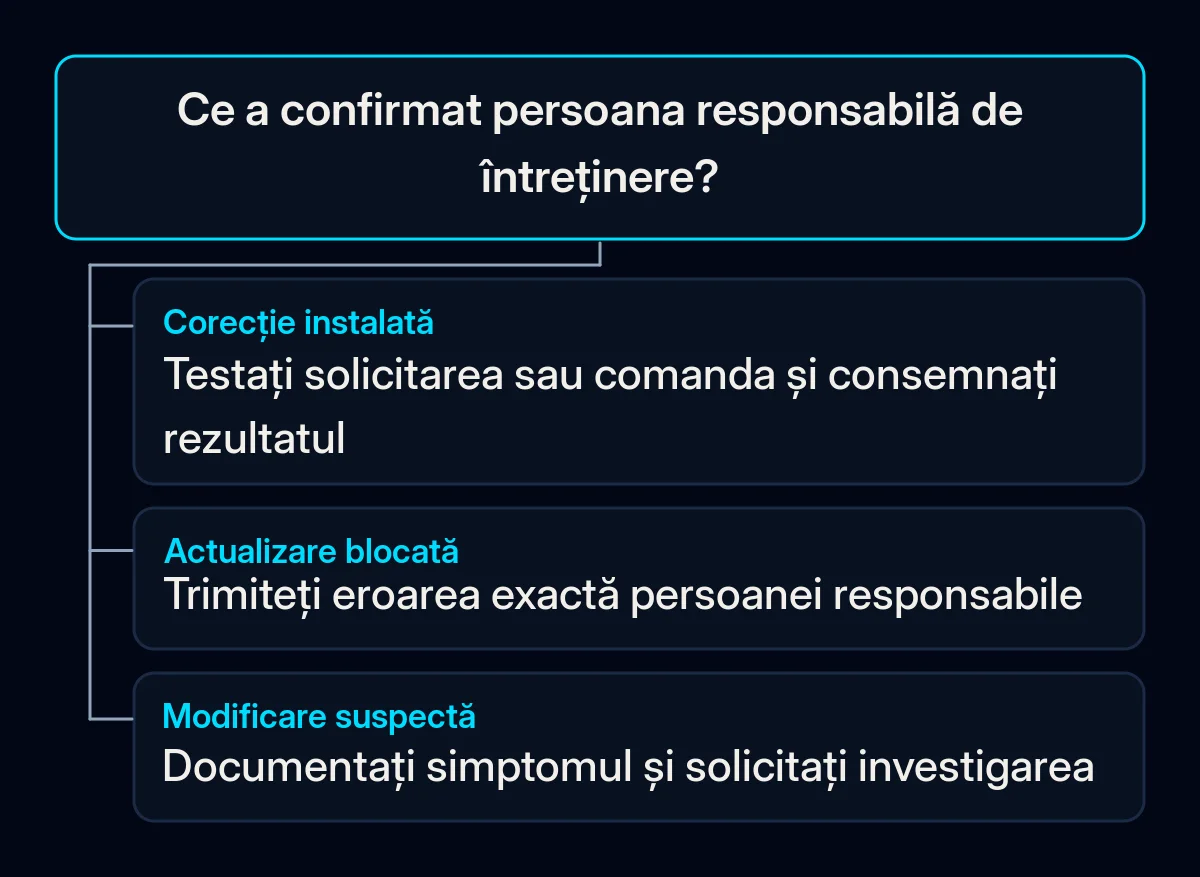
- Aplicați actualizarea documentată. WordPress indică drept traseu normal Panou de control > Actualizări > Actualizează acum. O persoană autorizată responsabilă de întreținere trebuie să folosească traseul adecvat configurației de găzduire. Dacă ecranul afișează o eroare sau solicită date de autentificare necunoscute, trimiteți-i persoanei respective mesajul exact în loc să ghiciți setările serverului.
- Confirmați versiunea instalată și testați traseul solicitării sau al finalizării comenzii. Solicitați versiunea WordPress finală. Apoi trimiteți o solicitare de test aprobată și confirmați că ajunge în căsuța poștală sau înregistrarea de client așteptată. O pagină care spune că formularul a fost trimis lasă netestată etapa livrării; ghidul nostru despre solicitările pierdute între site și vânzări explică această predare. Dacă site-ul vinde, cereți operatorului autorizat să verifice finalizarea comenzii prin procesul său sigur de testare consacrat, fără o debitare neintenționată.
- Păstrați o evidență scurtă a finalizării. Consemnați site-ul, versiunea finală, ora actualizării, referința copiei de rezervă, persoana responsabilă, rezultatul testului și orice excepție încă deschisă. Dacă un formular alimentează un sistem pentru clienți, includeți în verificare înregistrarea de destinație, ca parte a integrărilor dintre formulare și CRM.
Dacă site-ul folosește o versiune WordPress mai veche
Comunicați-i persoanei responsabile de întreținere versiunea înainte de a solicita o versiune țintă. Pagina detaliată a versiunii WordPress enumeră remedieri pentru versiuni mai vechi, inclusiv 7.0.8 și 6.9.11. Aceasta mai spune că numai cea mai recentă versiune beneficiază de asistență activă. O remediere de securitate furnizată pentru o versiune mai veche reprezintă o decizie separată de trecerea la versiunea curentă, susținută activ.
Cereți-i persoanei responsabile de întreținere să confirme ce actualizare de securitate se aplică versiunii instalate și să identifice orice lucrare necesară pentru trecerea site-ului la versiunea curentă. O corecție pentru o versiune mai veche nu promite continuarea asistenței complete.
Ce se întâmplă dacă actualizarea eșuează sau site-ul pare compromis?
Dacă actualizarea eșuează, trimiteți persoanei responsabile de întreținere sau furnizorului de găzduire eroarea exactă și ora. Modificările suspecte necesită o investigație separată: îndrumările WordPress pentru site-uri compromise încep cu documentarea problemei și a momentului apariției. Simpla aplicare a unei actualizări nu poate explica modul în care a apărut un cont de administrator necunoscut sau dacă datele clienților au fost afectate.
Am păstra aceste excepții vizibile în evidența finalizării.