Bezpečnostní aktualizace WordPressu 7.1.4 byla vydána 28. října 2026. WordPress doporučuje bezodkladnou aktualizaci, protože vydání opravuje bezpečnostní problémy v softwaru, na kterém web běží. Pokud vaše firma používá WordPress, požádejte jeho správce, aby potvrdil nainstalovanou verzi, zajistil vhodnou aktualizaci a následně zkontroloval, že zákazníci mohou stále posílat poptávky nebo nakupovat.
Jde o úkol údržby existujícího webu. Oznámení neříká, zda se vaše vlastní instalace aktualizovala ani zda byla napadena. Tyto otázky vyžadují důkazy z dané instalace.
Co bezpečnostní aktualizace WordPressu mění
Vydání opravuje problémy v samotném WordPressu. Jeho podrobná dokumentace uvádí problémy týkající se uložených skriptů, oprávnění k obsahu a procesu aktualizace, přičemž jednotlivá zjištění mají různé předpoklady. Uložený skript je nežádoucí kód uložený v obsahu, který se později spustí v prohlížeči. Podmínky oprávnění jsou důležité při vysvětlování, kdo jej mohl vložit.
Technická analýza společnosti Patchstack uvádí, že většina uvedených problémů vyžaduje účet WordPress s oprávněním vytvářet nebo upravovat obsah. Popisuje také slabinu, která může útočníkovi za určitých podmínek umožnit spuštění kódu během aktualizace. Správci bychom předali oznámení o vydání a požádali ho, aby potvrdil nainstalovanou verzi a nahlásil případnou chybu aktualizace. Tato zjištění neprokazují, že každý návštěvník může zneužít každý problém.
Byl váš vlastní web skutečně aktualizován?
Potvrďte verzi spuštěnou v instalaci, která obsluhuje firemní doménu. WordPress dokumentuje bezpečnostní aktualizace na pozadí pro způsobilé weby, jejich průběh však mohou ovlivnit konfigurace a podmínky hostingu. Kontrolou nainstalované verze zjistěte, zda tato instalace aktualizaci obdržela. Způsobilost k aktualizacím na pozadí a nastavení popisují zamýšlený proces, ale nedokazují jeho dokončení.
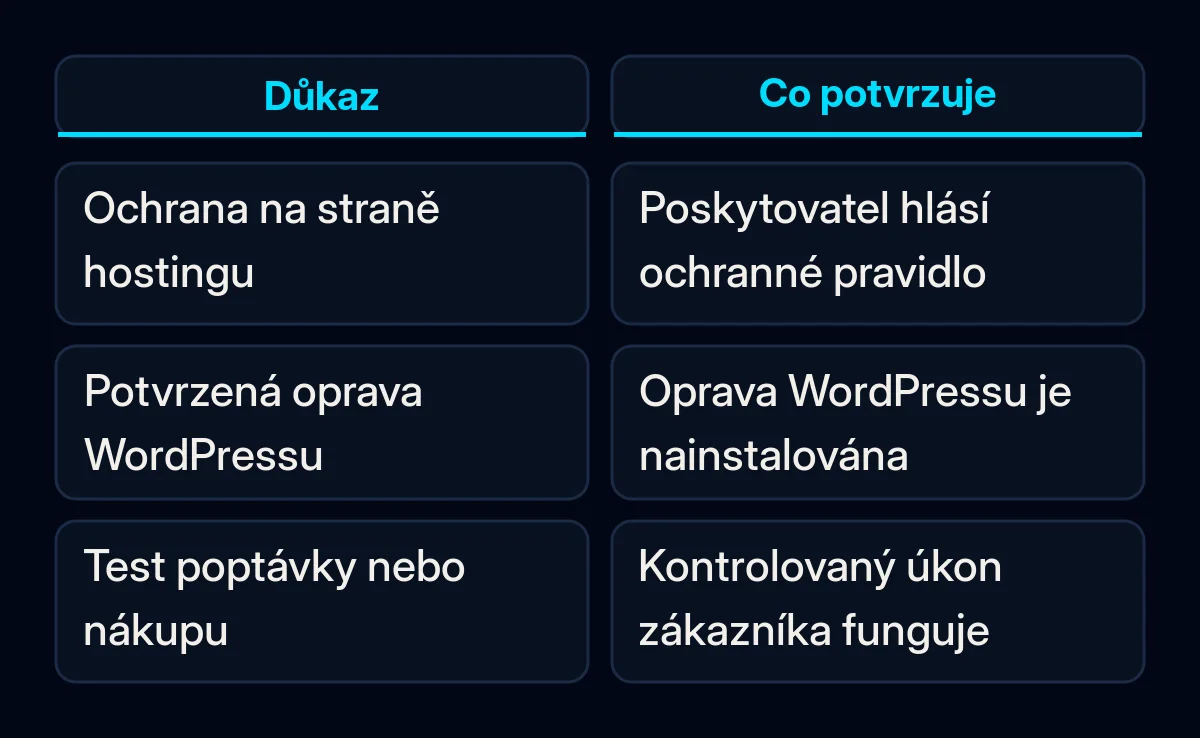
Zeptejte se poskytovatele hostingu nebo správce, zda se jejich potvrzení týká nainstalované aktualizace samotného WordPressu, nebo ochranného pravidla hostingu. Poznámka k vydání od společnosti Pantheon poskytuje užitečný příklad: uvádí, že platforma přidala ochranná pravidla proti některým druhům vnějšího zneužití, ale zákazníky přesto vyzvala k aktualizaci webů. Toto prohlášení se vztahuje na Pantheon a není důkazem o jiném poskytovateli hostingu.
O co požádat správce
Požádejte správce, aby zaznamenal nainstalovanou verzi a zkontroloval hlavní úkon, který zákazníci na webu provádějí. Pomocí níže uvedených kroků bychom se dohodli, co správce udělá a co následně zkontrolujete vy. Tyto kontroly nenaznačují, že by o této aktualizaci bylo známo, že narušuje formuláře nebo platby.
- Určete web a správce. Zašlete firemní doménu a zeptejte se, kdo aktualizaci provede. Pokud údržbu zajišťuje poskytovatel hostingu, použijte jeho zavedený proces podpory nebo nasazení. Zaznamenejte verzi před změnou a verzi, kterou plánuje nainstalovat.
- Určete použitelnou zálohu. Příručka WordPressu k zálohování uvádí, že typická úplná obnova vyžaduje databázi i soubory. Zeptejte se, kdy byla záloha dokončena, kde je uložena a kdo ji může obnovit. U aktivně obchodujícího e-shopu se zeptejte, jak by obnova naložila s objednávkami přijatými po vytvoření zálohy. Aktualizace a zálohy patří k sobě v rámci údržby webu.
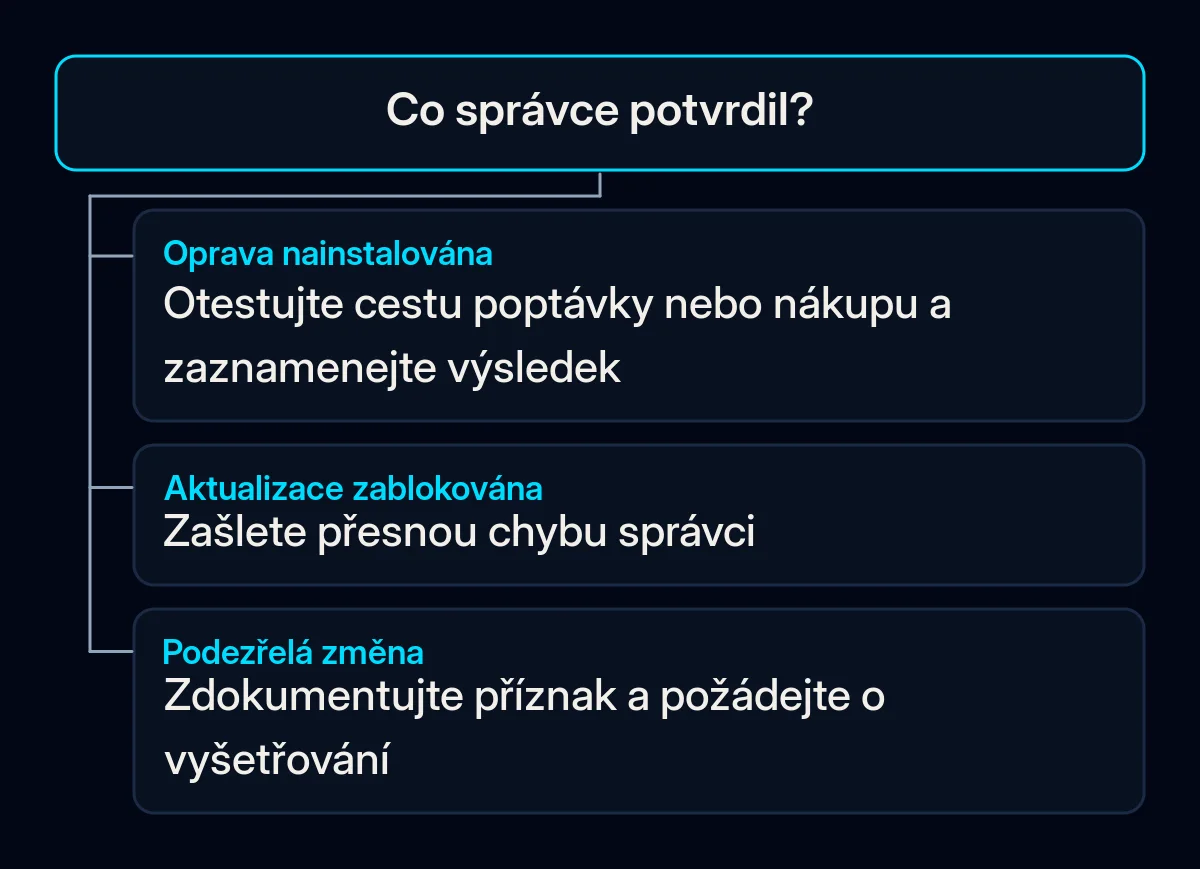
- Proveďte zdokumentovanou aktualizaci. WordPress uvádí běžnou cestu jako Nástěnka > Aktualizace > Aktualizovat nyní. Oprávněný správce by měl použít postup odpovídající konfiguraci hostingu. Pokud obrazovka zobrazí chybu nebo vyžádá neznámé přihlašovací údaje, zašlete této osobě přesné znění zprávy, místo abyste odhadovali nastavení serveru.
- Potvrďte nainstalovanou verzi a otestujte cestu poptávky nebo nákupu. Vyžádejte si konečnou verzi WordPressu. Poté odešlete schválenou testovací poptávku a potvrďte, že dorazí do očekávané schránky nebo záznamu zákazníka. Stránka s informací, že byl formulář odeslán, ponechává krok doručení neotestovaný. Toto předání vysvětluje náš průvodce potenciálními zákazníky ztracenými mezi webem a prodejem. Pokud web prodává, nechte oprávněného provozovatele zkontrolovat dokončení nákupu pomocí zavedeného bezpečného testovacího procesu bez nechtěného naúčtování.
- Uchovejte stručný záznam o dokončení. Zaznamenejte web, konečnou verzi, čas aktualizace, odkaz na zálohu, odpovědnou osobu, výsledek testu a všechny dosud otevřené výjimky. Pokud formulář předává údaje do zákaznického systému, zahrňte do kontroly cílový záznam jako součást integrací formulářů a CRM.
Pokud web používá starší verzi WordPress
Než správce požádáte o cílovou verzi, sdělte mu stávající verzi. Podrobná stránka WordPressu věnovaná vydání uvádí opravy pro starší verze včetně 7.0.8 a 6.9.11. Rovněž uvádí, že aktivně podporována je pouze nejnovější verze. Bezpečnostní oprava poskytnutá pro starší verzi představuje jiné rozhodnutí než přechod na aktuální, aktivně podporovanou verzi.
Požádejte správce, aby potvrdil, která bezpečnostní aktualizace se vztahuje na nainstalovanou verzi, a určil případné práce potřebné k převedení webu na aktuální verzi. Oprava pro starší verzi neslibuje pokračování plné podpory.
Co když aktualizace selže nebo web vypadá kompromitovaně?
Pokud aktualizace selže, zašlete přesné znění chyby a čas správci nebo poskytovateli hostingu. Podezřelé změny vyžadují samostatné vyšetřování: pokyny WordPressu pro napadené weby začínají zdokumentováním problému a doby jeho výskytu. Samotné použití aktualizace nemůže zodpovědět, jak se objevil neznámý účet správce ani zda byly dotčeny údaje zákazníků.
Tyto výjimky bychom ponechali viditelné v záznamu o dokončení.