Aktualizacja zabezpieczeń WordPress 7.1.4 została wydana 28 października 2026 r. WordPress zaleca jej szybkie zainstalowanie, ponieważ wydanie usuwa problemy z zabezpieczeniami oprogramowania obsługującego witrynę. Jeśli Państwa firma korzysta z WordPress, proszę poprosić osobę odpowiedzialną za jego utrzymanie o potwierdzenie zainstalowanej wersji, zorganizowanie właściwej aktualizacji i sprawdzenie, czy klienci nadal mogą później wysyłać zapytania lub dokonywać zakupów.
Jest to zadanie związane z utrzymaniem istniejącej witryny. Komunikat nie informuje, czy konkretna instalacja została zaktualizowana ani czy ją zaatakowano. Odpowiedzi na te pytania wymagają dowodów z tej instalacji.
Co zmienia aktualizacja zabezpieczeń WordPress
Wydanie usuwa problemy w samym WordPress. Szczegółowa dokumentacja wymienia problemy dotyczące zapisanych skryptów, uprawnień do treści i procesu aktualizacji, przy czym poszczególne ustalenia mają różne warunki wstępne. Zapisany skrypt to niepożądany kod zachowany w treści i uruchamiany później w przeglądarce; warunki dotyczące uprawnień są istotne przy wyjaśnianiu, kto mógłby go wprowadzić.
Analiza techniczna Patchstack wskazuje, że większość wymienionych problemów wymaga konta WordPress z uprawnieniami do tworzenia lub edytowania treści. Opisuje również słabość, która w określonych warunkach może pozwolić atakującemu uruchomić kod podczas aktualizacji. Przekazalibyśmy opiekunowi witryny komunikat o wydaniu oraz poprosilibyśmy o potwierdzenie zainstalowanej wersji i zgłoszenie każdego błędu aktualizacji. Ustalenia nie dowodzą, że każdy odwiedzający może wykorzystać każdy problem.
Czy Państwa witryna została rzeczywiście zaktualizowana?
Proszę potwierdzić wersję działającą w instalacji obsługującej firmową domenę. WordPress opisuje aktualizacje zabezpieczeń w tle dla kwalifikujących się witryn, ale konfiguracja i sposób hostingu mogą na nie wpływać. Proszę sprawdzić zainstalowaną wersję, aby ustalić, czy ta instalacja otrzymała aktualizację. Kwalifikowanie się do aktualizacji w tle oraz ustawienia opisują zamierzony proces, ale nie dowodzą jego ukończenia.
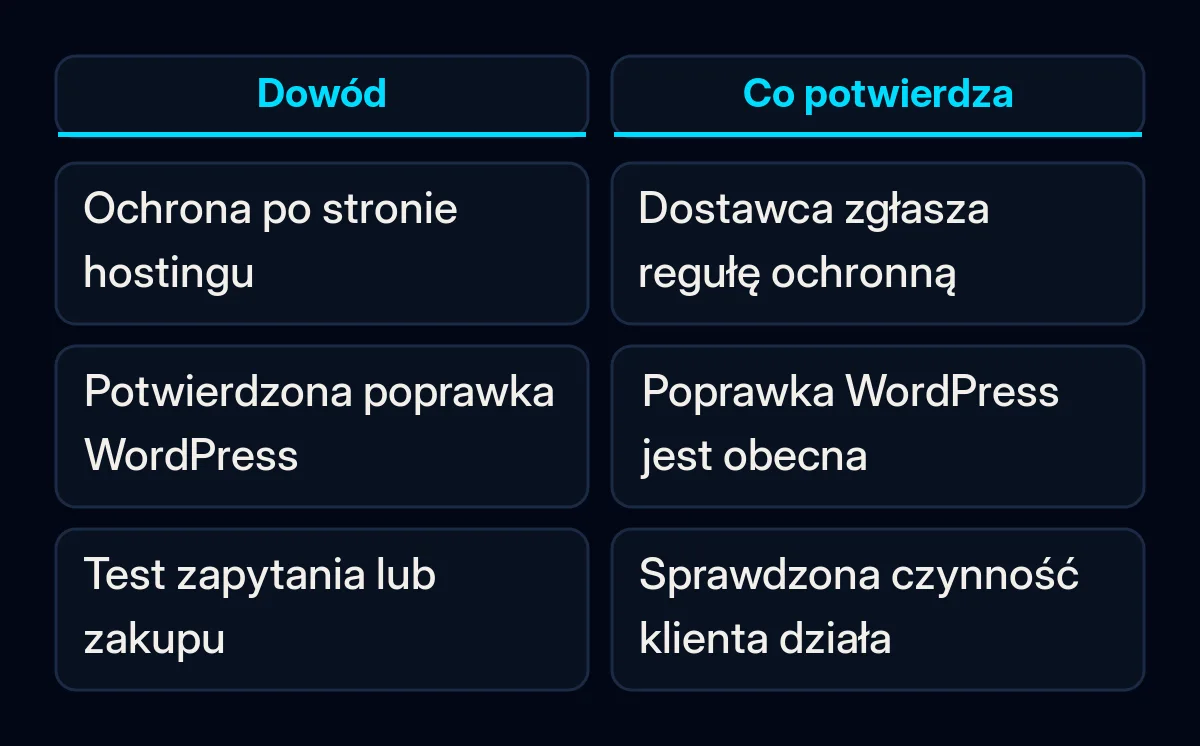
Proszę zapytać dostawcę hostingu lub opiekuna witryny, czy jego potwierdzenie dotyczy aktualizacji zainstalowanej w samym WordPress, czy ochronnej reguły hostingu. Informacja o wydaniu Pantheon stanowi przydatny przykład: podaje, że platforma dodała reguły chroniące przed niektórymi zewnętrznymi nadużyciami, a jednocześnie nadal prosi klientów o aktualizowanie witryn. To stwierdzenie dotyczy Pantheon i nie stanowi dowodu odnoszącego się do innego dostawcy hostingu.
O co poprosić opiekuna witryny
Proszę poprosić opiekuna witryny o zapisanie zainstalowanej wersji i sprawdzenie głównej czynności wykonywanej przez klientów w witrynie. Poniższe kroki posłużyłyby nam do uzgodnienia, co opiekun zrobi i co Państwo sprawdzą później. Kontrole te nie sugerują, że wiadomo o powodowaniu przez tę aktualizację problemów z formularzami lub płatnościami.
- Proszę wskazać witrynę i jej opiekuna. Proszę wysłać domenę firmową i zapytać, kto zastosuje aktualizację. Jeśli utrzymaniem zajmuje się dostawca hostingu, należy skorzystać z jego ustalonego procesu wsparcia lub wdrażania. Proszę zapisać wersję sprzed zmiany oraz wersję planowaną do instalacji.
- Proszę wskazać użyteczną kopię zapasową. Podręcznik WordPress dotyczący kopii zapasowych podaje, że typowe pełne odtworzenie wymaga zarówno bazy danych, jak i plików. Proszę zapytać, kiedy ukończono tę kopię, gdzie jest przechowywana i kto może ją odtworzyć. W przypadku działającego sklepu proszę zapytać, jak podczas odzyskiwania zostaną obsłużone zamówienia otrzymane po wykonaniu kopii. Aktualizacje i kopie zapasowe należy łączyć w ramach utrzymania witryny internetowej.
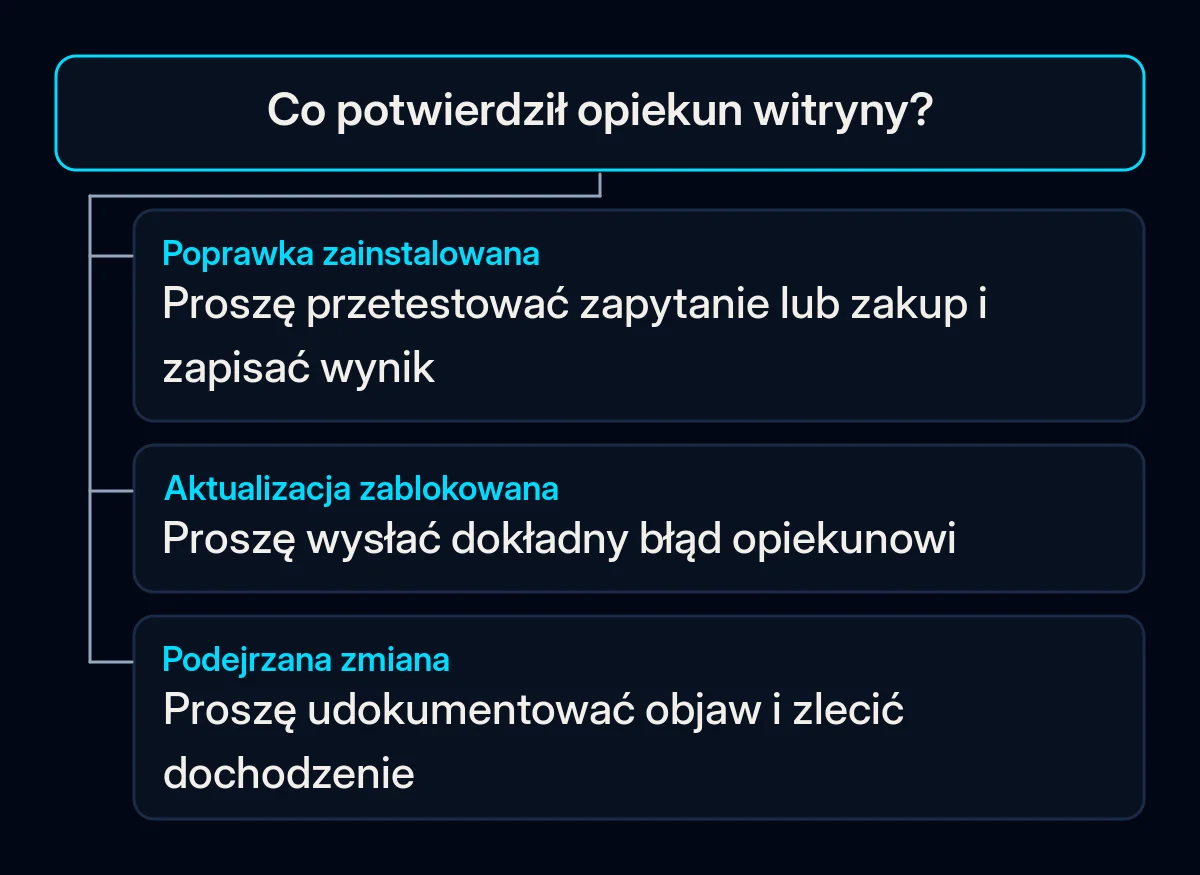
- Proszę zastosować udokumentowaną aktualizację. WordPress wskazuje standardową ścieżkę Kokpit > Aktualizacje > Zaktualizuj teraz. Upoważniony opiekun powinien skorzystać ze ścieżki odpowiedniej dla konfiguracji hostingu. Jeśli na ekranie pojawi się błąd lub prośba o nieznane dane uwierzytelniające, proszę przesłać tej osobie dokładny komunikat, zamiast zgadywać ustawienia serwera.
- Proszę potwierdzić zainstalowaną wersję i przetestować ścieżkę zapytania lub zakupu. Proszę uzyskać końcową wersję WordPress. Następnie należy wysłać zatwierdzone zapytanie testowe i potwierdzić, że dotarło do oczekiwanej skrzynki pocztowej lub rekordu klienta. Strona informująca o wysłaniu formularza pozostawia etap dostarczenia bez sprawdzenia; nasz przewodnik o kontaktach traconych między witryną a sprzedażą wyjaśnia to przekazanie. Jeśli witryna prowadzi sprzedaż, upoważniony operator powinien sprawdzić finalizację zakupu zgodnie z ustalonym bezpiecznym procesem testowym, bez niezamierzonego obciążenia.
- Proszę zachować krótki zapis ukończenia. Należy zapisać witrynę, wersję końcową, godzinę aktualizacji, identyfikator kopii zapasowej, osobę odpowiedzialną, wynik testu i każdy nadal otwarty wyjątek. Jeśli formularz zasila system klientów, proszę uwzględnić rekord docelowy w kontroli jako część integracji formularzy z CRM.
Jeśli witryna korzysta ze starszej wersji WordPress
Przed zapytaniem o wersję docelową proszę przekazać opiekunowi witryny obecną wersję. Szczegółowa strona wydania WordPress wymienia poprawki dla starszych wersji, w tym 7.0.8 i 6.9.11. Podaje również, że aktywnie wspierana jest tylko najnowsza wersja. Poprawka zabezpieczeń udostępniona dla starszej wersji to decyzja odrębna od przejścia na bieżącą, aktywnie wspieraną wersję.
Proszę poprosić opiekuna witryny o potwierdzenie, która aktualizacja zabezpieczeń ma zastosowanie do zainstalowanej wersji, oraz o wskazanie prac potrzebnych do przeniesienia witryny na wersję bieżącą. Poprawka dla starszej wersji nie stanowi obietnicy dalszego pełnego wsparcia.
Co zrobić, jeśli aktualizacja się nie powiedzie lub witryna wygląda na przejętą?
Jeśli aktualizacja się nie powiedzie, proszę przesłać opiekunowi witryny lub dostawcy hostingu dokładny błąd i czas jego wystąpienia. Podejrzane zmiany wymagają oddzielnego dochodzenia: wytyczne WordPress dotyczące zaatakowanej witryny zaczynają się od udokumentowania problemu i czasu jego wystąpienia. Samo zastosowanie aktualizacji nie może wyjaśnić, jak pojawiło się nieznane konto administratora, ani ustalić, czy naruszono dane klientów.
Pozostawilibyśmy te wyjątki jako widoczne w zapisie ukończenia.