WordPress-säkerhetsuppdatering 7.1.4 släpptes den 28 oktober 2026. WordPress rekommenderar en snabb uppdatering eftersom versionen åtgärdar säkerhetsproblem i programvaran som driver webbplatsen. Om ert företag använder WordPress bör ni be den som underhåller det att bekräfta den installerade versionen, ordna rätt uppdatering och därefter kontrollera att kunder fortfarande kan skicka en förfrågan eller handla.
Det här är en underhållsuppgift för en befintlig webbplats. Tillkännagivandet anger inte om er egen installation har uppdaterats eller om den har utsatts för en attack. De frågorna kräver bevis från den installationen.
Vad WordPress-säkerhetsuppdateringen ändrar
Versionen åtgärdar problem i själva WordPress. Den detaljerade dokumentationen tar upp problem med lagrade skript, innehållsbehörigheter och uppdateringsprocessen, med olika förutsättningar för olika iakttagelser. Ett lagrat skript är oönskad kod som sparas i innehåll och senare körs i en webbläsare; behörighetsvillkoren är viktiga när man förklarar vem som kunde lägga in den.
Patchstacks tekniska analys säger att de flesta angivna problemen kräver ett WordPress-konto med rätt att skapa eller redigera innehåll. Den beskriver också en svaghet som under särskilda förhållanden kan göra det möjligt för en angripare att köra kod under en uppdatering. Vi skulle ge förvaltaren versionsmeddelandet och be denne att bekräfta den installerade versionen och rapportera eventuella uppdateringsfel. Iakttagelserna fastställer inte att varje besökare kan utnyttja varje problem.
Har er egen webbplats faktiskt uppdaterats?
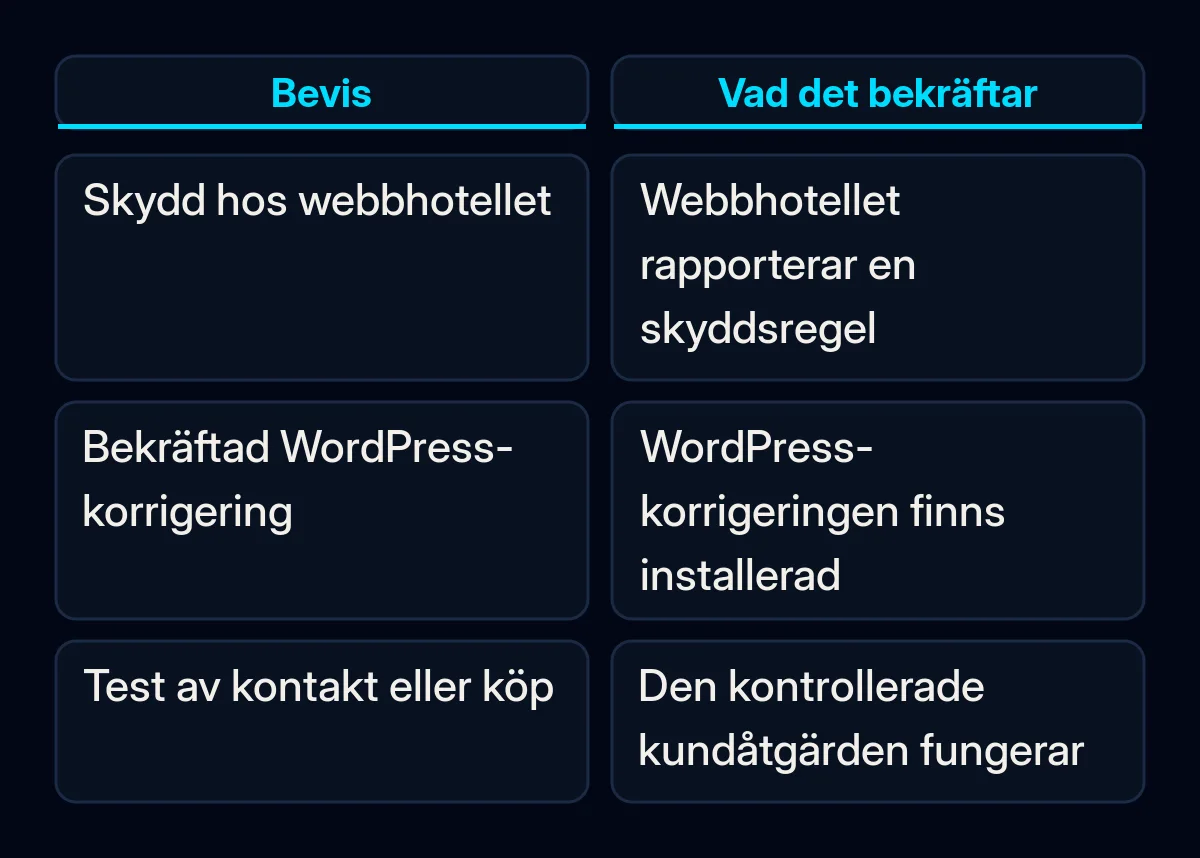
Bekräfta vilken version som körs i installationen som betjänar företagets domän. WordPress dokumenterar säkerhetsuppdateringar i bakgrunden för berättigade webbplatser, men konfigurationen och webbhotellslösningen kan påverka dem. Kontrollera den installerade versionen för att fastställa om den här installationen har fått uppdateringen. Berättigande och inställningar för bakgrundsuppdateringar beskriver den avsedda processen, men bevisar inte att den har slutförts.
Fråga webbhotellet eller förvaltaren om bekräftelsen gäller en installerad uppdatering av själva WordPress eller en skyddsregel hos webbhotellet. Pantheons versionsmeddelande ger ett användbart exempel: där står att plattformen lade till skyddsregler mot vissa externa missbruk, samtidigt som kunderna fortfarande uppmanades att uppdatera sina webbplatser. Det uttalandet gäller Pantheon och är inte bevis för något som rör ett annat webbhotell.
Vad ni bör be förvaltaren att göra
Be förvaltaren att dokumentera den installerade versionen och kontrollera den viktigaste åtgärden som kunder utför på webbplatsen. Vi skulle använda stegen nedan för att komma överens om vad förvaltaren ska göra och vad ni ska kontrollera efteråt. Kontrollerna innebär inte att uppdateringen är känd för att orsaka problem med formulär eller betalningar.
- Ange webbplatsen och förvaltaren. Skicka företagets domän och fråga vem som ska genomföra uppdateringen. Om ett webbhotell sköter underhållet ska dess etablerade support- eller driftsättningsprocess användas. Dokumentera versionen före ändringen och den version som ska installeras.
- Identifiera en användbar säkerhetskopia. WordPress handbok för säkerhetskopiering säger att en typisk fullständig återställning kräver både databasen och filerna. Fråga när säkerhetskopian slutfördes, var den förvaras och vem som kan återställa den. För en aktiv webbutik bör ni fråga hur en återställning skulle hantera beställningar som tagits emot efter säkerhetskopieringen. Uppdateringar och säkerhetskopior hör ihop inom webbplatsunderhåll.
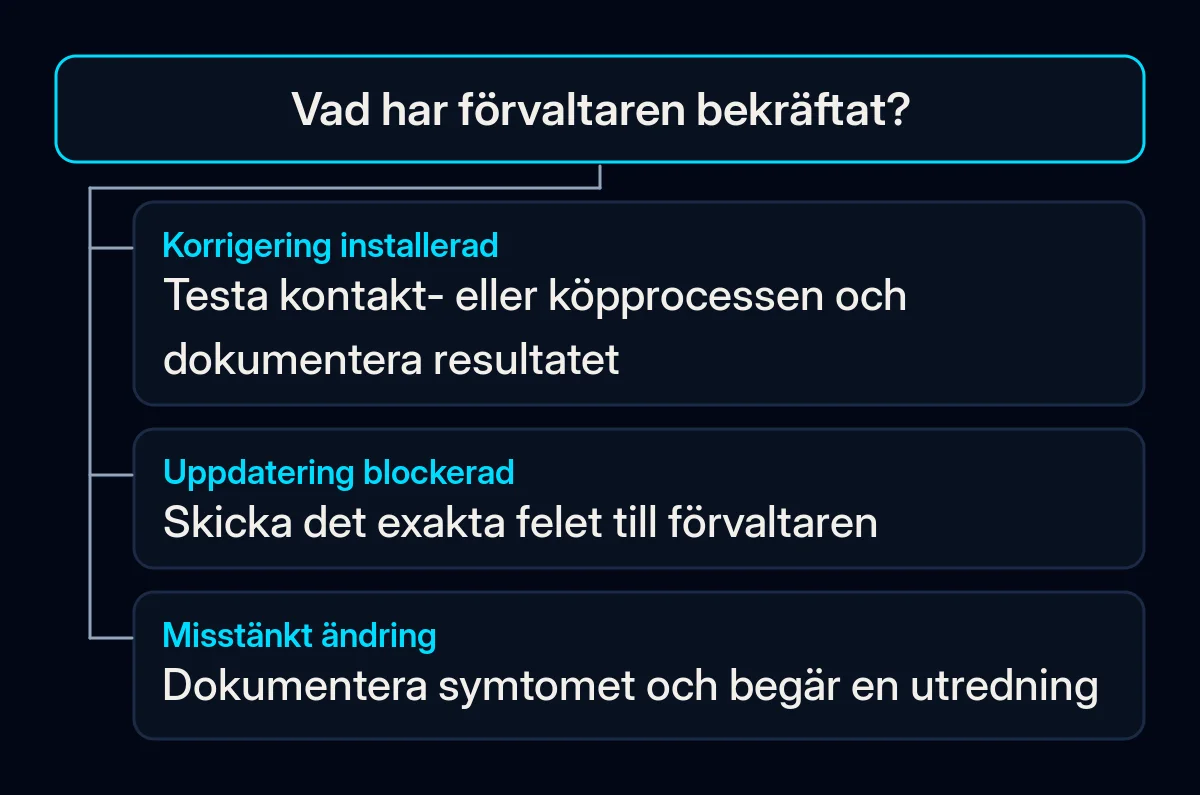
- Genomför den dokumenterade uppdateringen. WordPress anger den normala vägen som Dashboard > Updates > Update Now. En behörig förvaltare bör använda den väg som passar webbhotellskonfigurationen. Om skärmen visar ett fel eller frågar efter okända inloggningsuppgifter ska det exakta meddelandet skickas till den personen, i stället för att någon gissar sig fram bland serverinställningarna.
- Bekräfta den installerade versionen och testa kontakt- eller köpprocessen. Begär den slutliga WordPress-versionen. Skicka sedan en godkänd testförfrågan och bekräfta att den når den förväntade inkorgen eller kundposten. En sida som säger att formuläret har skickats lämnar leveranssteget otestat; vår guide om kundämnen som försvinner mellan webbplatsen och försäljningen förklarar den överlämningen. Om webbplatsen säljer ska den behöriga operatören kontrollera kassan genom den etablerade säkra testprocessen, utan att en oavsiktlig debitering sker.
- Spara en kort dokumentation av slutförandet. Dokumentera webbplatsen, den slutliga versionen, tiden för uppdateringen, referensen till säkerhetskopian, ansvarig person, testresultatet och eventuella undantag som fortfarande är öppna. Om ett formulär matar ett kundsystem ska målposten ingå i kontrollen som en del av formulär- och CRM-integrationer.
Om webbplatsen använder en äldre WordPress-version
Ge förvaltaren versionsnumret innan ni frågar efter en målversion. WordPress detaljerade versionssida anger korrigeringar för äldre versioner, däribland 7.0.8 och 6.9.11. Där står också att endast den senaste versionen stöds aktivt. En säkerhetskorrigering som tillhandahålls för en äldre version är ett separat beslut från en övergång till den aktuella versionen med aktivt stöd.
Be förvaltaren att bekräfta vilken säkerhetsuppdatering som gäller för den installerade versionen och identifiera eventuellt arbete som behövs för att flytta webbplatsen till den aktuella versionen. En korrigering för en äldre version innebär inget löfte om fortsatt fullständigt stöd.
Vad händer om en uppdatering misslyckas eller webbplatsen verkar komprometterad?
Om uppdateringen misslyckas ska ni skicka det exakta felet och tidpunkten till förvaltaren eller webbhotellet. Misstänkta ändringar kräver en separat utredning: WordPress vägledning för hackade webbplatser börjar med att problemet och tidpunkten för det dokumenteras. Enbart en uppdatering kan inte förklara hur ett okänt administratörskonto dök upp eller avgöra om kunddata påverkades.
Vi skulle hålla dessa undantag synliga i dokumentationen av slutförandet.