WordPress-sikkerhedsopdatering 7.1.4 blev udgivet 28. oktober 2026. WordPress anbefaler hurtig opdatering, fordi udgivelsen retter sikkerhedsproblemer i den software, der driver websitet. Hvis din virksomhed bruger WordPress, skal du bede den, der vedligeholder det, om at bekræfte den installerede version, sørge for den relevante opdatering og kontrollere, at kunderne fortsat kan sende forespørgsler eller købe bagefter.
Dette er en vedligeholdelsesopgave for et eksisterende website. Meddelelsen fortæller ikke, om din egen installation er blevet opdateret, eller om den er blevet angrebet. De spørgsmål kræver dokumentation fra den pågældende installation.
Hvad WordPress-sikkerhedsopdateringen ændrer
Udgivelsen retter problemer i selve WordPress. Den detaljerede dokumentation oplister problemer med lagrede scripts, indholdstilladelser og opdateringsprocessen, hvor forskellige fund har forskellige forudsætninger. Et lagret script er uønsket kode, som gemmes i indhold og senere køres i en browser. Betingelserne for tilladelser er vigtige, når det skal forklares, hvem der kunne indsætte koden.
Patchstacks tekniske analyse siger, at de fleste oplistede problemer kræver en WordPress-konto med tilladelse til at oprette eller redigere indhold. Den beskriver også en svaghed, der under bestemte betingelser kan give en angriber mulighed for at køre kode under en opdatering. Vi ville give den vedligeholdelsesansvarlige udgivelsesmeddelelsen og bede vedkommende om at bekræfte den installerede version og rapportere eventuelle opdateringsfejl. Resultaterne fastslår ikke, at enhver besøgende kan udnytte alle problemerne.
Er dit eget website faktisk blevet opdateret?
Bekræft den version, der kører på den installation, som betjener din virksomheds domæne. WordPress dokumenterer sikkerhedsopdateringer i baggrunden for berettigede websites, men konfiguration og hostingforhold kan påvirke dem. Tjek den installerede version for at fastslå, om denne installation har modtaget opdateringen. Berettigelse til baggrundsopdateringer og indstillinger beskriver den tilsigtede proces, men beviser ikke, at den er gennemført.
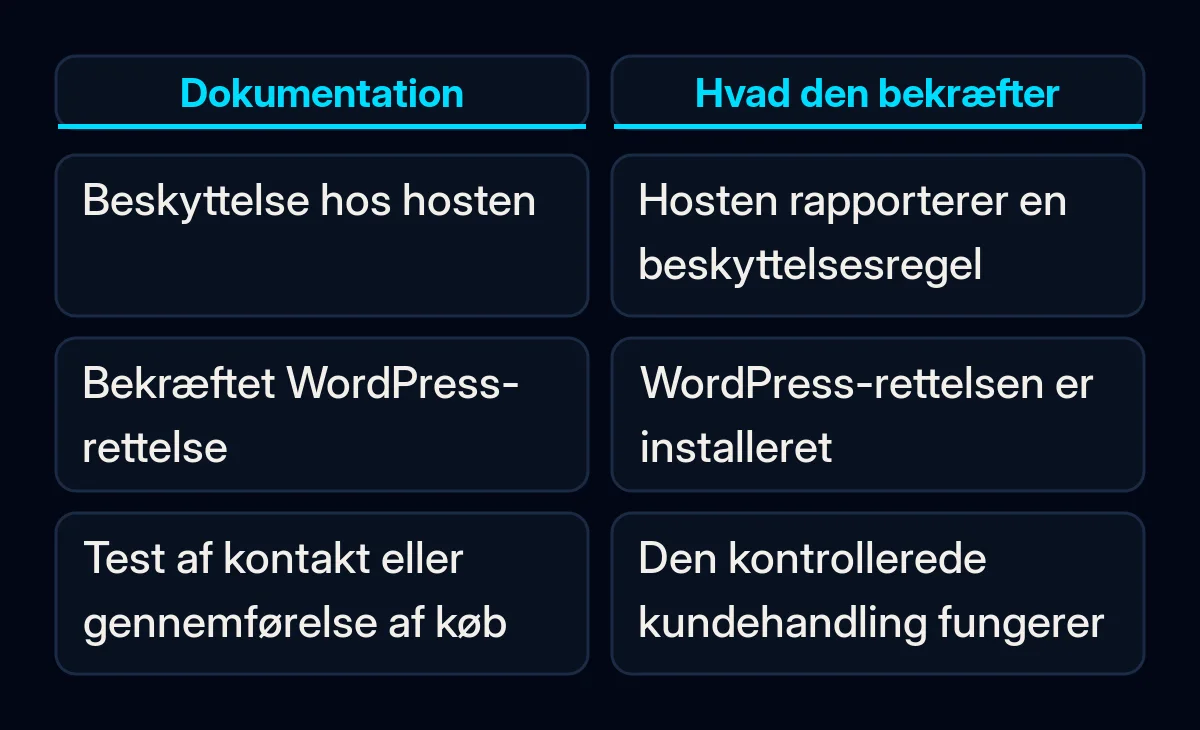
Spørg hosten eller den vedligeholdelsesansvarlige, om deres bekræftelse vedrører en installeret opdatering af selve WordPress eller en beskyttende hostingregel. Pantheons udgivelsesnote giver et nyttigt eksempel: Den siger, at platformen tilføjede beskyttende regler mod visse eksterne misbrug, mens kunderne stadig blev bedt om at opdatere deres websites. Den udtalelse gælder Pantheon og er ikke dokumentation for en anden host.
Hvad den vedligeholdelsesansvarlige skal bedes om at gøre
Bed den vedligeholdelsesansvarlige om at registrere den installerede version og kontrollere den vigtigste handling, kunderne udfører på websitet. Vi ville bruge nedenstående trin til at aftale, hvad vedkommende skal gøre, og hvad du skal kontrollere bagefter. Disse kontroller antyder ikke, at denne opdatering vides at ødelægge formularer eller betalinger.
- Angiv websitet og den vedligeholdelsesansvarlige. Send virksomhedens domæne, og spørg, hvem der udfører opdateringen. Hvis en host står for vedligeholdelsen, skal dens etablerede support- eller implementeringsproces bruges. Registrer versionen før ændringen og den version, som det er planen at installere.
- Identificer en brugbar backup. WordPress’ backuphåndbog siger, at en typisk fuld gendannelse kræver både databasen og filerne. Spørg, hvornår denne backup blev færdig, hvor den opbevares, og hvem der kan gendanne den. For en butik med løbende handel skal du spørge, hvordan en gendannelse vil håndtere ordrer, der er modtaget efter backuppen. Opdateringer og backups hører sammen i vedligeholdelse af websites.
- Anvend den dokumenterede opdatering. WordPress angiver den normale vej som Kontrolpanel > Opdateringer > Opdater nu. En autoriseret vedligeholdelsesansvarlig skal bruge den vej, der passer til hostingopsætningen. Hvis skærmen viser en fejl eller beder om ukendte loginoplysninger, skal den præcise meddelelse sendes til denne person i stedet for at gætte på serverindstillinger.
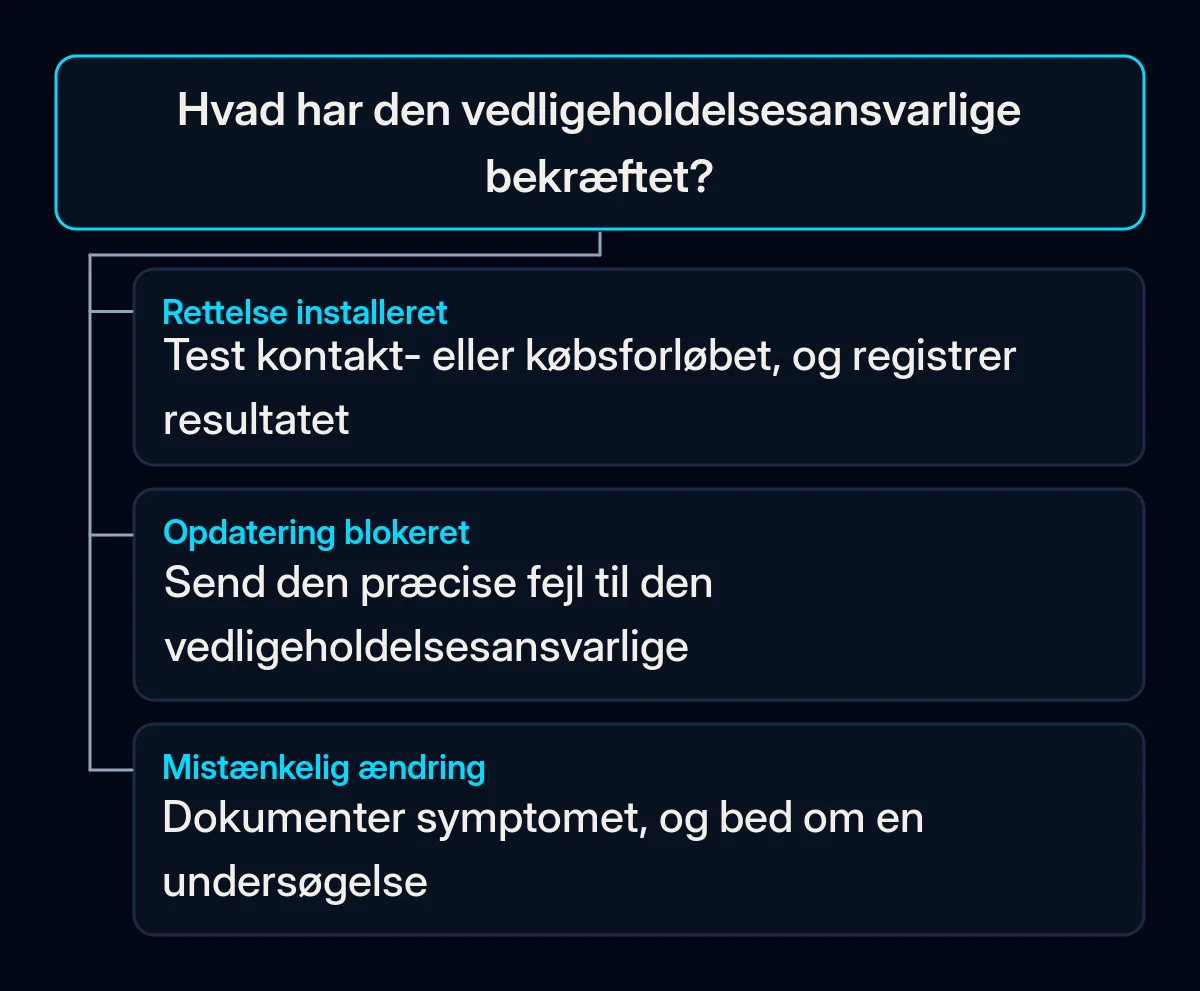
- Bekræft den installerede version, og test kontakt- eller købsforløbet. Bed om den endelige WordPress-version. Indsend derefter en godkendt testforespørgsel, og bekræft, at den når frem til den forventede indbakke eller kundepost. En side, der siger, at formularen er sendt, efterlader leveringstrinnet uprøvet. Vores guide til kundeemner, der går tabt mellem website og salg, forklarer denne overdragelse. Hvis websitet sælger, skal den autoriserede operatør kontrollere købsforløbet via den etablerede sikre testproces uden en utilsigtet opkrævning.
- Gem en kort registrering af afslutningen. Registrer websitet, den endelige version, opdateringstidspunktet, backupreferencen, den ansvarlige person, testresultatet og enhver undtagelse, der stadig er åben. Hvis en formular leverer data til et kundesystem, skal destinationsposten indgå i kontrollen som en del af formular- og CRM-integrationer.
Hvis websitet bruger en ældre WordPress-version
Giv den vedligeholdelsesansvarlige versionsnummeret, før du beder om en målversion. WordPress’ detaljerede udgivelsesside oplister rettelser til ældre versioner, herunder 7.0.8 og 6.9.11. Den siger også, at kun den nyeste version understøttes aktivt. En sikkerhedsrettelse til en ældre version er en anden beslutning end en overgang til den aktuelle version, der understøttes aktivt.
Bed den vedligeholdelsesansvarlige om at bekræfte, hvilken sikkerhedsopdatering der gælder for den installerede version, og identificere eventuelt arbejde, som kræves for at flytte websitet til den aktuelle version. En rettelse til en ældre version lover ikke fortsat fuld understøttelse.
Hvad hvis en opdatering mislykkes, eller websitet ser kompromitteret ud?
Hvis opdateringen mislykkes, skal den præcise fejl og tidspunktet sendes til den vedligeholdelsesansvarlige eller hosten. Mistænkelige ændringer kræver en separat undersøgelse: WordPress’ vejledning om hackede websites begynder med at dokumentere problemet og tidspunktet for det. En opdatering alene kan ikke besvare, hvordan en ukendt administratorkonto er opstået, eller om kundedata er blevet berørt.
Vi ville holde disse undtagelser synlige i registreringen af afslutningen.