WordPress güvenlik güncellemesi 7.1.4, 28 Ekim 2026’da yayımlandı. WordPress, bu sürüm siteyi çalıştıran yazılımdaki güvenlik sorunlarını düzelttiği için güncellemenin gecikmeden yapılmasını öneriyor. İşletmeniz WordPress kullanıyorsa bakımını yapan kişiden kurulu sürümü doğrulamasını, uygun güncellemenin yapılmasını sağlamasını ve sonrasında müşterilerin hâlâ talep gönderebildiğini veya satın alma yapabildiğini kontrol etmesini isteyin.
Bu, mevcut bir siteye yönelik bakım görevidir. Duyuru, kendi kurulumunuzun güncellenip güncellenmediğini veya saldırıya uğrayıp uğramadığını söylemez. Bu sorular için söz konusu kurulumdan elde edilen kanıtlar gerekir.
WordPress güvenlik güncellemesi neleri değiştiriyor?
Sürüm, WordPress’in kendisindeki sorunları düzeltir. Ayrıntılı belgelerde, farklı bulgular için farklı ön koşullarla birlikte depolanan komut dosyaları, içerik izinleri ve güncelleme süreciyle ilgili sorunlar listelenir. Depolanan komut dosyası, içeriğe kaydedilen ve daha sonra tarayıcıda çalıştırılan istenmeyen koddur; bu kodu kimin ekleyebileceğini açıklarken izin koşulları önem taşır.
Patchstack’in teknik analizine göre listelenen sorunların çoğu, içerik oluşturmasına veya düzenlemesine izin verilen bir WordPress hesabı gerektirir. Analiz ayrıca, belirli koşullarda saldırganın güncelleme sırasında kod çalıştırmasına olanak tanıyabilecek bir zayıflığı açıklar. Bakım sorumlusuna sürüm duyurusunu verir, kurulu sürümü doğrulamasını ve güncelleme hatalarını bildirmesini isterdik. Bulgular, her ziyaretçinin her açığı istismar edebileceğini ortaya koymaz.
Kendi siteniz gerçekten güncellendi mi?
İşletme alan adınıza hizmet veren kurulumda çalışan sürümü doğrulayın. WordPress, uygun siteler için arka planda güvenlik güncellemelerini belgelendirir, ancak yapılandırma ve barındırma düzenlemeleri bunları etkileyebilir. Bu kurulumun güncellemeyi alıp almadığını belirlemek için kurulu sürümü kontrol edin. Arka plan güncellemesi uygunluğu ve ayarları amaçlanan süreci açıklar, ancak işlemin tamamlandığını kanıtlamaz.
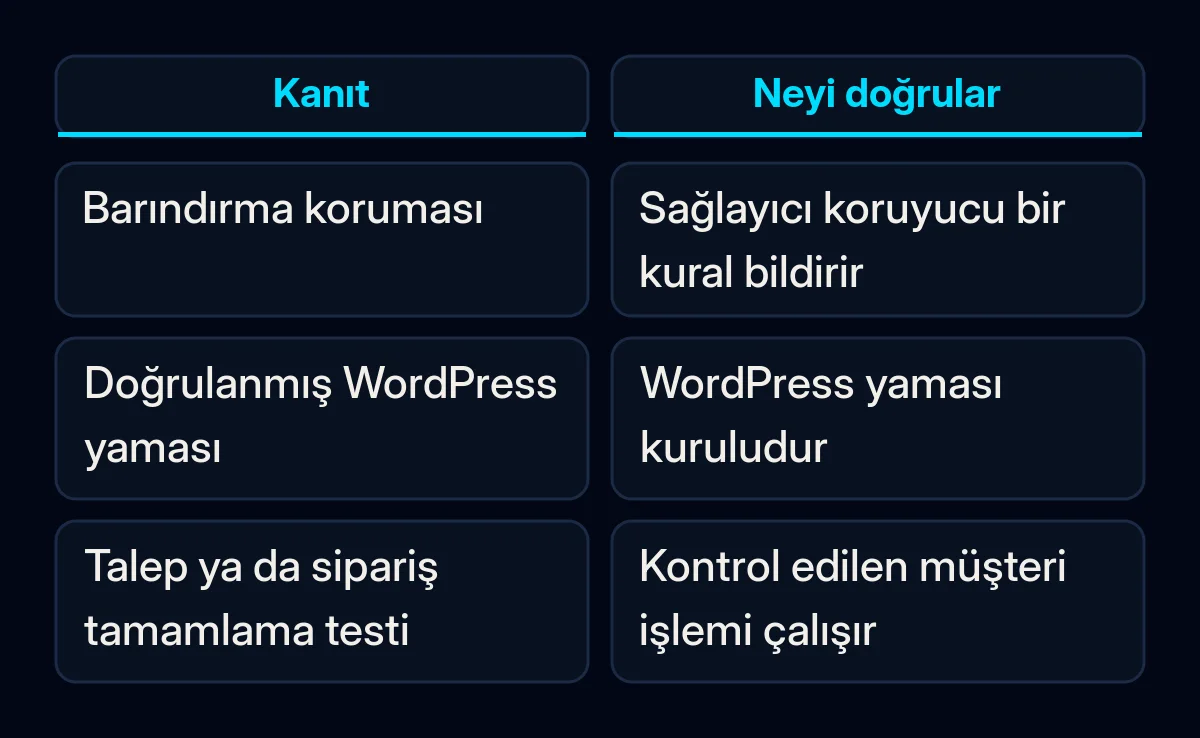
Barındırma sağlayıcısına veya bakım sorumlusuna, doğrulamalarının WordPress’in kendisine yüklenen bir güncellemeyle mi yoksa koruyucu bir barındırma kuralıyla mı ilgili olduğunu sorun. Pantheon’un sürüm notu faydalı bir örnek sunar: platformun bazı harici kötüye kullanım biçimlerine karşı koruyucu kurallar eklediğini, ancak müşterilerden yine de sitelerini güncellemelerini istediğini belirtir. Bu ifade Pantheon için geçerlidir ve başka bir barındırma sağlayıcısı hakkında kanıt oluşturmaz.
Bakım sorumlusundan ne yapmasını istemelisiniz?
Bakım sorumlusundan kurulu sürümü kaydetmesini ve müşterilerin sitede gerçekleştirdiği ana işlemi kontrol etmesini isteyin. Aşağıdaki adımları, onun ne yapacağını ve sonrasında sizin neyi kontrol edeceğinizi kararlaştırmak için kullanırdık. Bu kontroller, güncellemenin formları veya ödemeleri bozduğunun bilindiği anlamına gelmez.
- Siteyi ve bakım sorumlusunu belirtin. İşletme alan adını gönderin ve güncellemeyi kimin uygulayacağını sorun. Bakımı bir barındırma sağlayıcısı yürütüyorsa onun yerleşik destek veya dağıtım sürecini kullanın. Değişiklikten önceki sürümü ve yüklemeyi planladıkları sürümü kaydedin.
- Kullanılabilir bir yedek belirleyin. WordPress’in yedekleme el kitabına göre tipik bir tam geri yükleme için hem veri tabanı hem de dosyalar gerekir. Yedeklemenin ne zaman tamamlandığını, nerede tutulduğunu ve kimin geri yükleyebileceğini sorun. Aktif satış yapan bir mağaza için kurtarma işleminin yedeklemeden sonra alınan siparişleri nasıl ele alacağını sorun. Güncellemeler ve yedeklemeler web sitesi bakımında birlikte ele alınmalıdır.
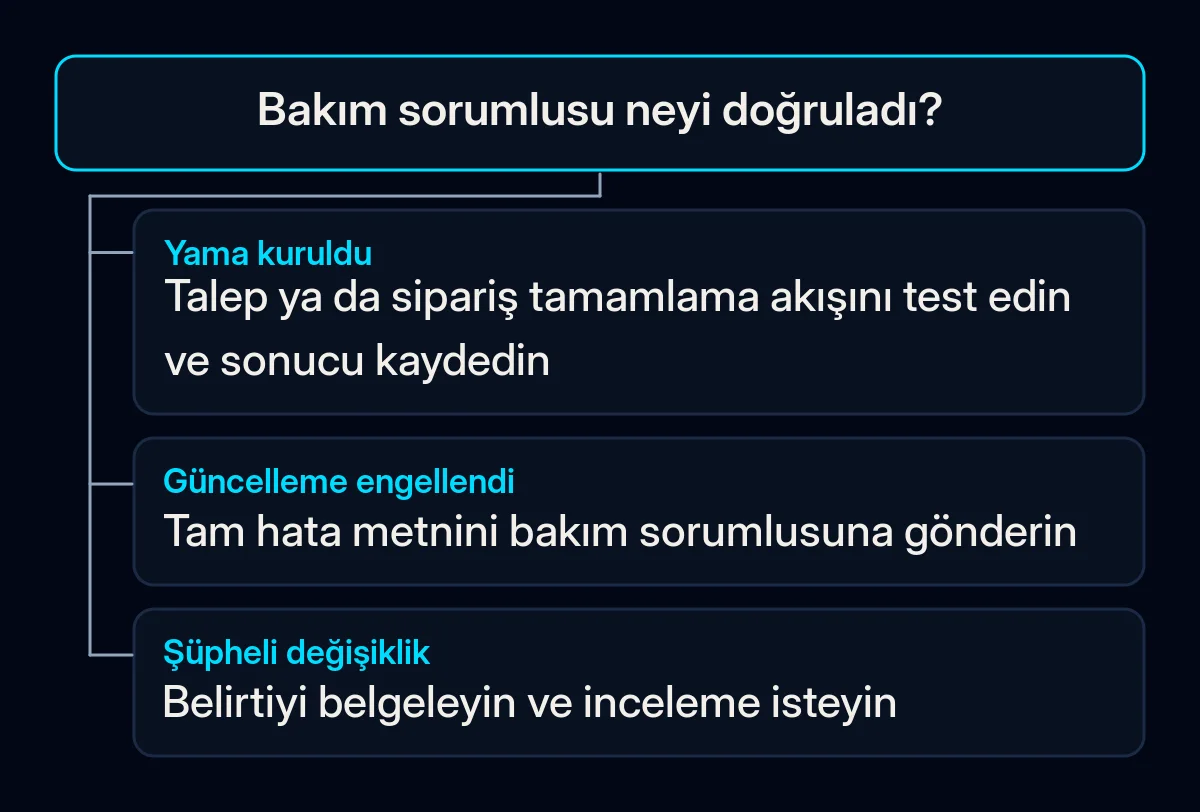
- Belgelenen güncellemeyi uygulayın. WordPress normal yolu Pano > Güncellemeler > Şimdi Güncelle olarak belirtir. Yetkili bakım sorumlusu, barındırma düzenine uygun yolu kullanmalıdır. Ekranda bir hata görüntülenirse veya tanımadığınız kimlik bilgileri istenirse sunucu ayarlarını tahmin etmek yerine iletinin tam metnini bu kişiye gönderin.
- Kurulu sürümü doğrulayın ve talep ya da sipariş tamamlama akışını test edin. Son WordPress sürümünü isteyin. Ardından onaylanmış bir test talebi gönderin ve talebin beklenen posta kutusuna veya müşteri kaydına ulaştığını doğrulayın. Formun gönderildiğini söyleyen bir sayfa, teslimat aşamasını test etmez; bir web sitesi ile satış ekibi arasında kaybolan potansiyel müşterilere ilişkin rehberimiz bu aktarımı açıklar. Site satış yapıyorsa yetkili operatörün, istenmeyen bir ücretlendirmeye yol açmadan yerleşik güvenli test süreciyle sipariş tamamlama akışını kontrol etmesini sağlayın.
- Kısa bir tamamlanma kaydı tutun. Siteyi, son sürümü, güncelleme zamanını, yedek referansını, sorumlu kişiyi, test sonucunu ve hâlâ açık olan istisnaları kaydedin. Bir form müşteri sistemine veri gönderiyorsa hedef kaydı da form ve CRM entegrasyonları kapsamında kontrole dahil edin.
Site daha eski bir WordPress sürümü kullanıyorsa
Hedef sürümü sormadan önce bakım sorumlusuna mevcut sürümü bildirin. WordPress’in ayrıntılı sürüm sayfası, 7.0.8 ve 6.9.11 dahil olmak üzere eski sürümlere yönelik düzeltmeleri listeler. Ayrıca yalnızca en yeni sürümün aktif olarak desteklendiğini belirtir. Eski bir sürüm için sağlanan güvenlik düzeltmesi ile güncel ve aktif olarak desteklenen sürüme geçiş ayrı kararlardır.
Bakım sorumlusundan kurulu sürüm için hangi güvenlik güncellemesinin geçerli olduğunu doğrulamasını ve siteyi güncel sürüme taşımak için gereken çalışmaları belirlemesini isteyin. Eski bir sürüme yönelik yama, tam desteğin süreceğini vadetmez.
Güncelleme başarısız olursa veya site ele geçirilmiş görünürse ne olur?
Güncelleme başarısız olursa hatanın tam metnini ve saatini bakım sorumlusuna veya barındırma sağlayıcısına gönderin. Şüpheli değişiklikler ayrı bir inceleme gerektirir: WordPress’in saldırıya uğramış sitelere ilişkin rehberi, sorunu ve zamanlamasını belgelemekle başlar. Tek başına bir güncelleme uygulamak, bilinmeyen bir yönetici hesabının nasıl ortaya çıktığını veya müşteri verilerinin etkilenip etkilenmediğini açıklayamaz.
Bu istisnaları tamamlanma kaydında görünür tutardık.