WordPress-beveiligingsupdate 7.1.4 is op 28 oktober 2026 uitgebracht. WordPress raadt aan snel te updaten, omdat de release beveiligingsproblemen oplost in de software waarop de site draait. Gebruikt uw bedrijf WordPress, vraag dan degene die het onderhoud uitvoert om de geïnstalleerde versie te bevestigen, de juiste update te regelen en daarna te controleren of klanten nog steeds een aanvraag kunnen indienen of iets kunnen kopen.
Dit is een onderhoudstaak voor een bestaande site. De aankondiging vertelt u niet of uw eigen installatie is bijgewerkt of is aangevallen. Voor die vragen is bewijs uit die installatie nodig.
Wat de WordPress-beveiligingsupdate verandert
De release verhelpt problemen in WordPress zelf. In de gedetailleerde documentatie staan problemen met opgeslagen scripts, contentrechten en het updateproces, met verschillende vereisten voor verschillende bevindingen. Een opgeslagen script is ongewenste code die in content wordt bewaard en later in een browser wordt uitgevoerd; de voorwaarden rond rechten zijn belangrijk wanneer wordt uitgelegd wie de code kon toevoegen.
Volgens de technische analyse van Patchstack vereisen de meeste genoemde problemen een WordPress-account dat content mag maken of bewerken. De analyse beschrijft ook een zwakke plek waardoor een aanvaller onder specifieke omstandigheden tijdens een update code kan uitvoeren. Wij zouden de beheerder de releasemelding geven en vragen om de geïnstalleerde versie te bevestigen en eventuele updatefouten te melden. De bevindingen tonen niet aan dat iedere bezoeker ieder probleem kan misbruiken.
Is uw eigen site daadwerkelijk bijgewerkt?
Bevestig welke versie draait op de installatie die uw bedrijfsdomein bedient. WordPress documenteert beveiligingsupdates op de achtergrond voor geschikte sites, maar de configuratie en hostingopzet kunnen daarop van invloed zijn. Controleer de geïnstalleerde versie om vast te stellen of deze installatie de update heeft ontvangen. Geschiktheid en instellingen voor achtergrondupdates beschrijven het beoogde proces, maar bewijzen niet dat het is voltooid.
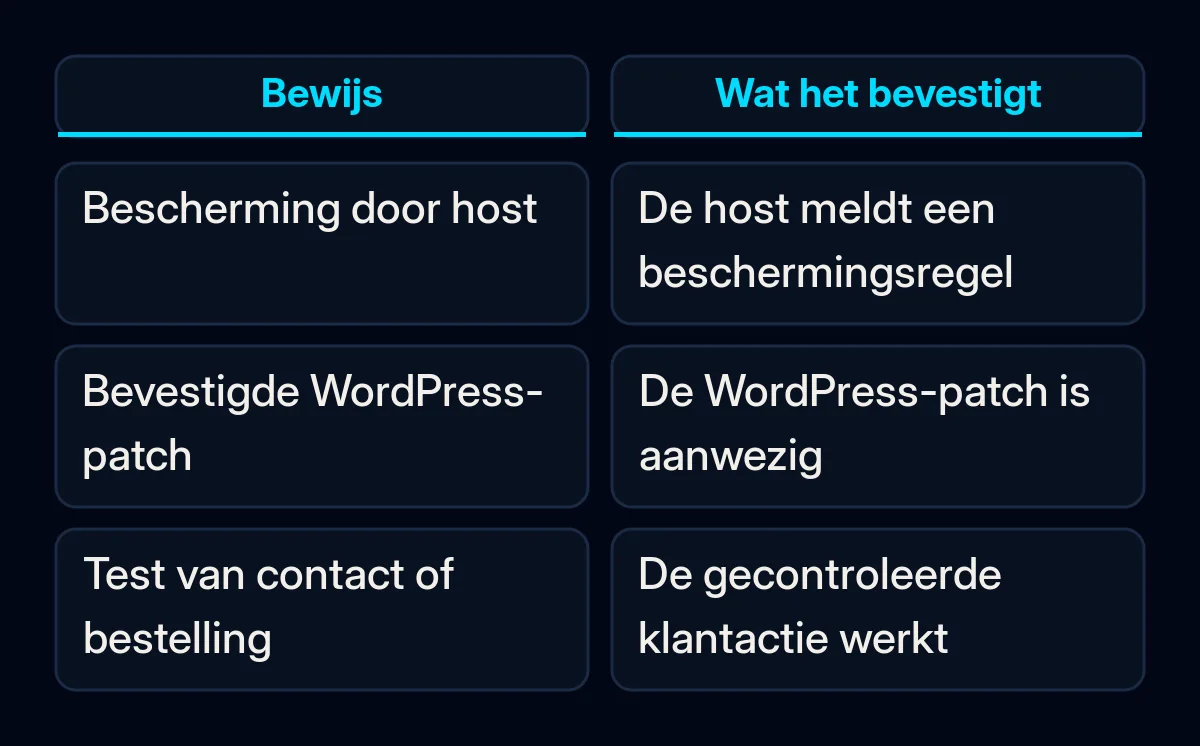
Vraag de host of beheerder of de bevestiging betrekking heeft op een geïnstalleerde update van WordPress zelf of op een beschermingsregel van de host. De releasemelding van Pantheon biedt een nuttig voorbeeld: daarin staat dat het platform beschermingsregels tegen bepaalde vormen van extern misbruik heeft toegevoegd, terwijl klanten nog steeds wordt gevraagd hun sites bij te werken. Die verklaring geldt voor Pantheon en vormt geen bewijs over een andere host.
Wat u de beheerder moet vragen te doen
Vraag de beheerder om de geïnstalleerde versie vast te leggen en de belangrijkste actie van klanten op de site te controleren. Wij zouden de onderstaande stappen gebruiken om af te spreken wat de beheerder doet en wat u daarna controleert. Deze controles betekenen niet dat bekend is dat deze update formulieren of betalingen verstoort.
- Noem de site en de beheerder. Stuur het bedrijfsdomein en vraag wie de update uitvoert. Als een host het onderhoud verzorgt, gebruik dan het bestaande ondersteunings- of implementatieproces. Leg de versie vóór de wijziging vast en de versie die men wil installeren.
- Bepaal welke bruikbare back-up beschikbaar is. Volgens het back-uphandboek van WordPress zijn voor een normaal volledig herstel zowel de database als de bestanden nodig. Vraag wanneer die back-up is voltooid, waar deze wordt bewaard en wie hem kan terugzetten. Vraag bij een webshop hoe bij herstel wordt omgegaan met bestellingen die na de back-up zijn ontvangen. Updates en back-ups horen samen bij websiteonderhoud.
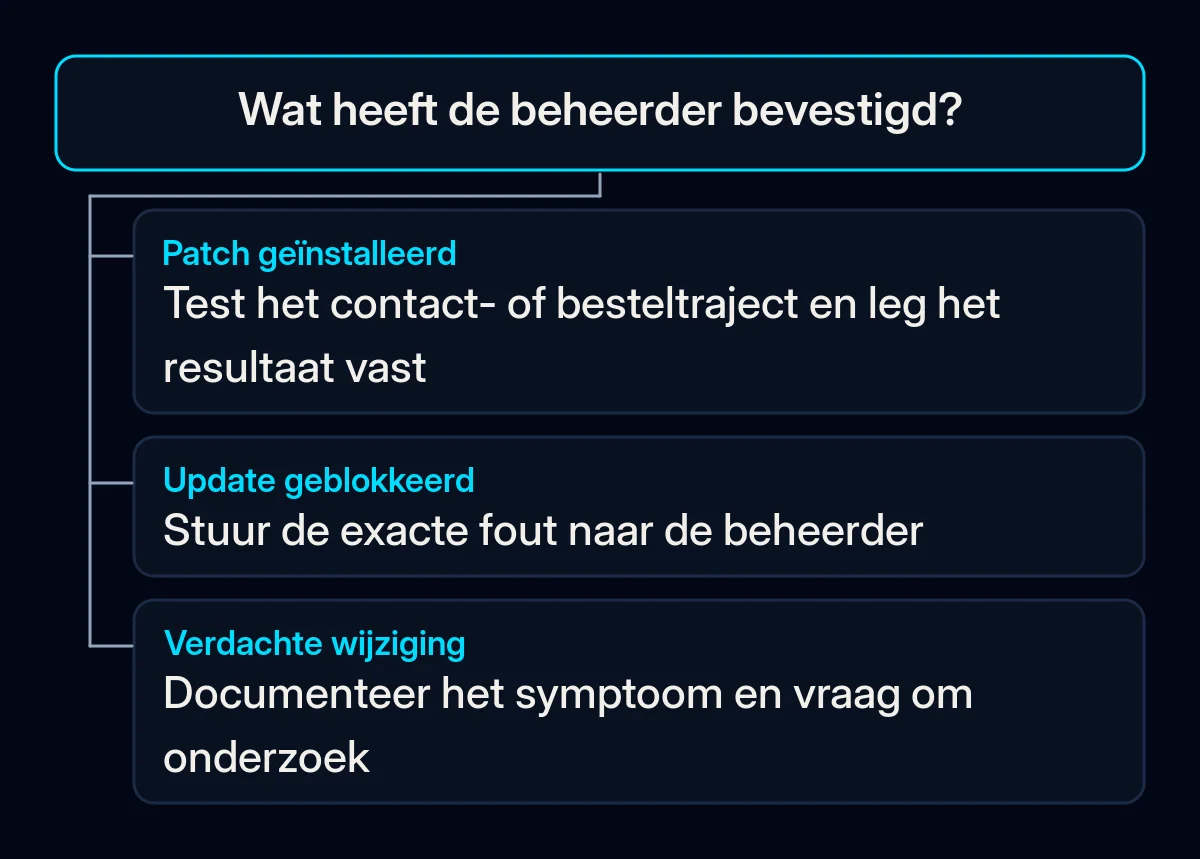
- Voer de gedocumenteerde update uit. WordPress geeft als normale route Dashboard > Updates > Update Now. Een bevoegde beheerder moet de route gebruiken die bij de hostingopzet past. Als het scherm een fout toont of om onbekende inloggegevens vraagt, stuur dan de exacte melding naar die persoon in plaats van naar serverinstellingen te gissen.
- Bevestig de geïnstalleerde versie en test het contact- of besteltraject. Vraag om de uiteindelijke WordPress-versie. Dien daarna een goedgekeurde testaanvraag in en bevestig dat deze in de verwachte mailbox of klantregistratie terechtkomt. Een pagina waarop staat dat het formulier is verzonden, laat de afleveringsstap ongetest; onze gids over leads die tussen een website en verkoop verloren gaan legt die overdracht uit. Als de site verkoopt, laat de bevoegde medewerker dan het bestelproces via de bestaande veilige testprocedure controleren, zonder onbedoelde afschrijving.
- Bewaar een kort voltooiingsverslag. Leg de site, definitieve versie, het tijdstip van de update, de back-upreferentie, verantwoordelijke persoon, het testresultaat en eventuele nog openstaande uitzondering vast. Als een formulier gegevens naar een klantensysteem stuurt, neem dan de doelregistratie mee in de controle als onderdeel van formulier- en CRM-integraties.
Als de site een oudere WordPress-versie gebruikt
Geef de beheerder de versie voordat u om een doelversie vraagt. De gedetailleerde releasepagina van WordPress vermeldt oplossingen voor oudere versies, waaronder 7.0.8 en 6.9.11. Er staat ook dat alleen de meest recente versie actief wordt ondersteund. Een beveiligingsoplossing voor een oudere versie is een andere beslissing dan een overstap naar de huidige, actief ondersteunde versie.
Vraag de beheerder om te bevestigen welke beveiligingsupdate op de geïnstalleerde versie van toepassing is en om vast te stellen welk werk nodig is om de site naar de huidige versie over te zetten. Een patch voor een oudere versie belooft geen voortgezette volledige ondersteuning.
Wat als een update mislukt of de site gecompromitteerd lijkt?
Als de update mislukt, stuur dan de exacte foutmelding en het tijdstip naar de beheerder of host. Verdachte wijzigingen vereisen afzonderlijk onderzoek: de richtlijnen van WordPress voor gehackte sites beginnen met het documenteren van het probleem en het tijdstip waarop het zich voordeed. Alleen een update toepassen kan niet verklaren hoe een onbekend beheerdersaccount is verschenen of uitwijzen of klantgegevens zijn getroffen.
Wij zouden deze uitzonderingen zichtbaar houden in het voltooiingsverslag.